Что сломалось
Сетевой шторм приходил через выделенный Ethernet-порт и мешал управлять оборудованием. Простое повторное включение возвращало бы проблему в общую сеть.
04 / Сети и серверы
После восстановления работы я разбираюсь, почему произошёл сбой, и добавляю проверку или защиту от повторения. Повторяющиеся проверки и действия постепенно передаю автоматике.
Практика
Начинал системным администратором в школе, затем работал у двух городских провайдеров и федерального оператора. Ниже — примеры из городской операторской сети: от сетевых сбоев до контроля серверного приложения.
Работаю с оборудованием разных производителей. Опираюсь на протоколы, устройство сети и диагностику. Перед изменением проверяю особенности конкретной модели и версии ПО: похожая команда или название порта ещё не означают одинаковое поведение.
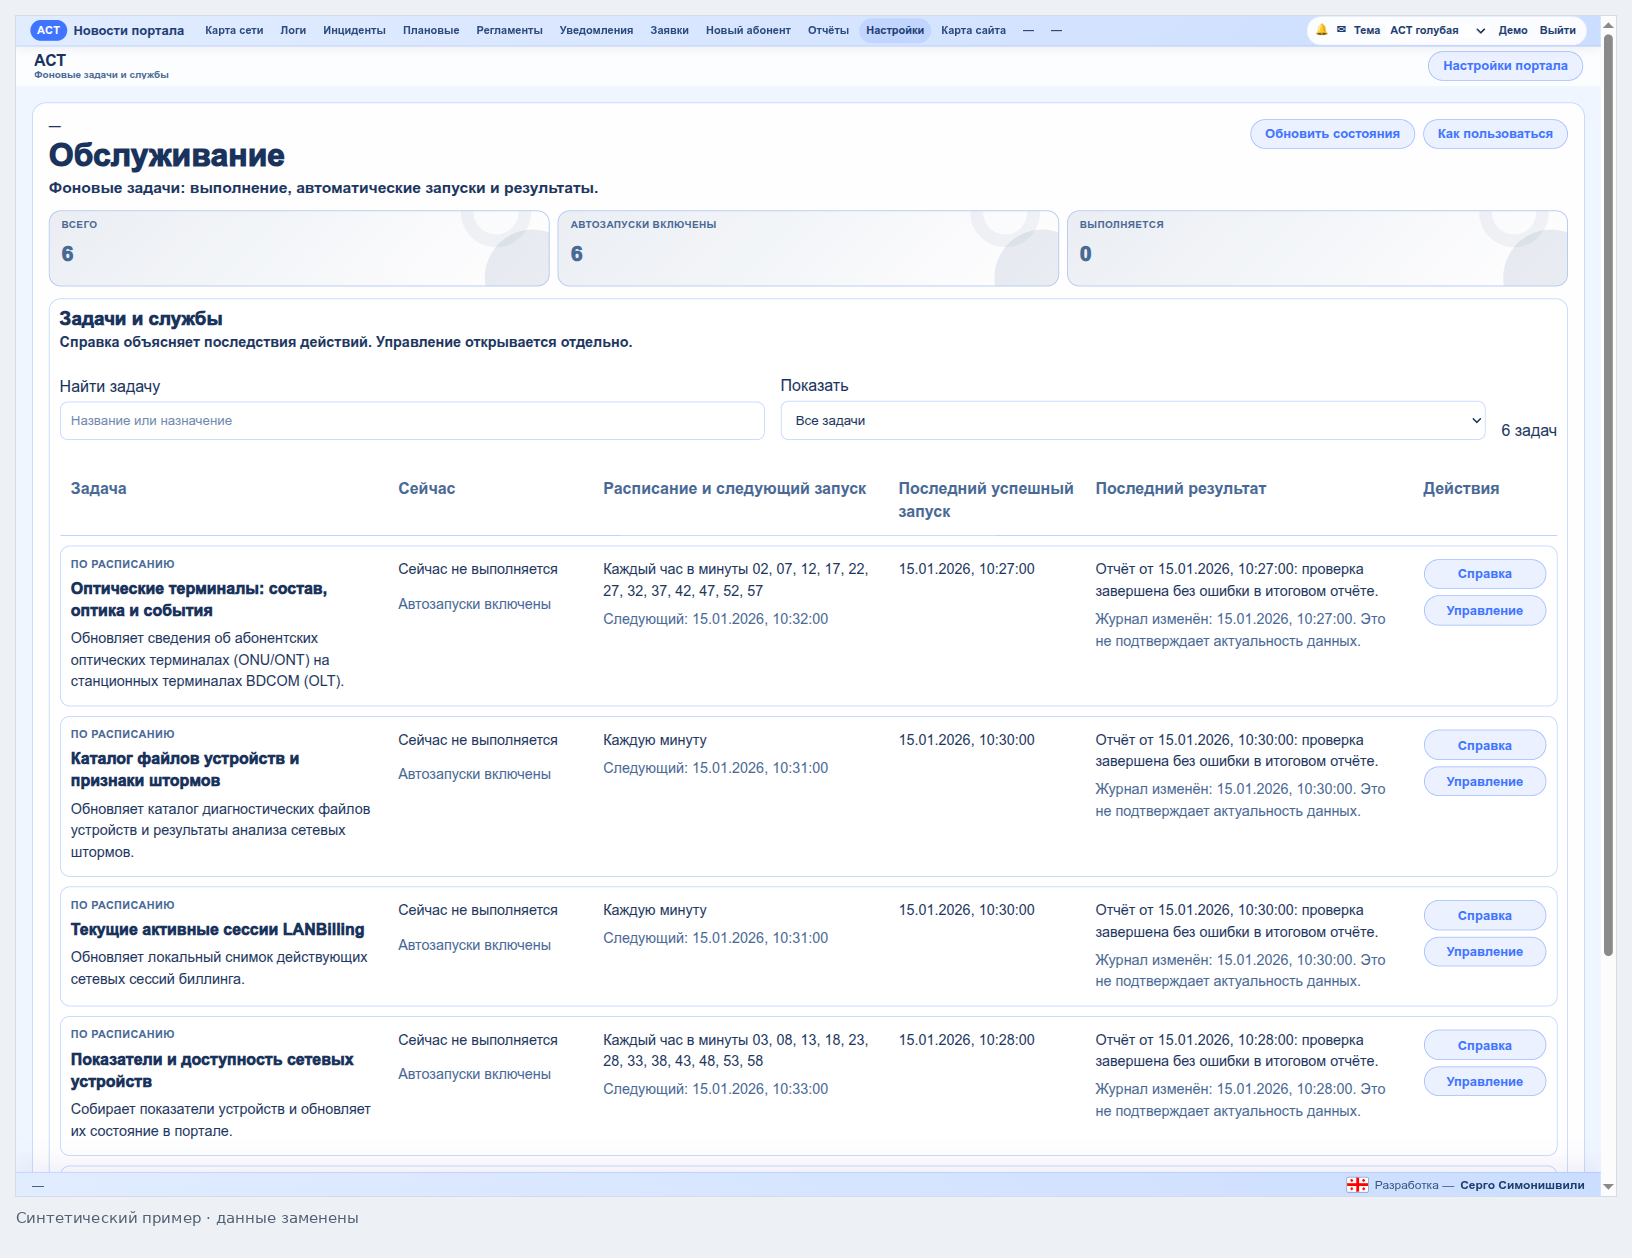
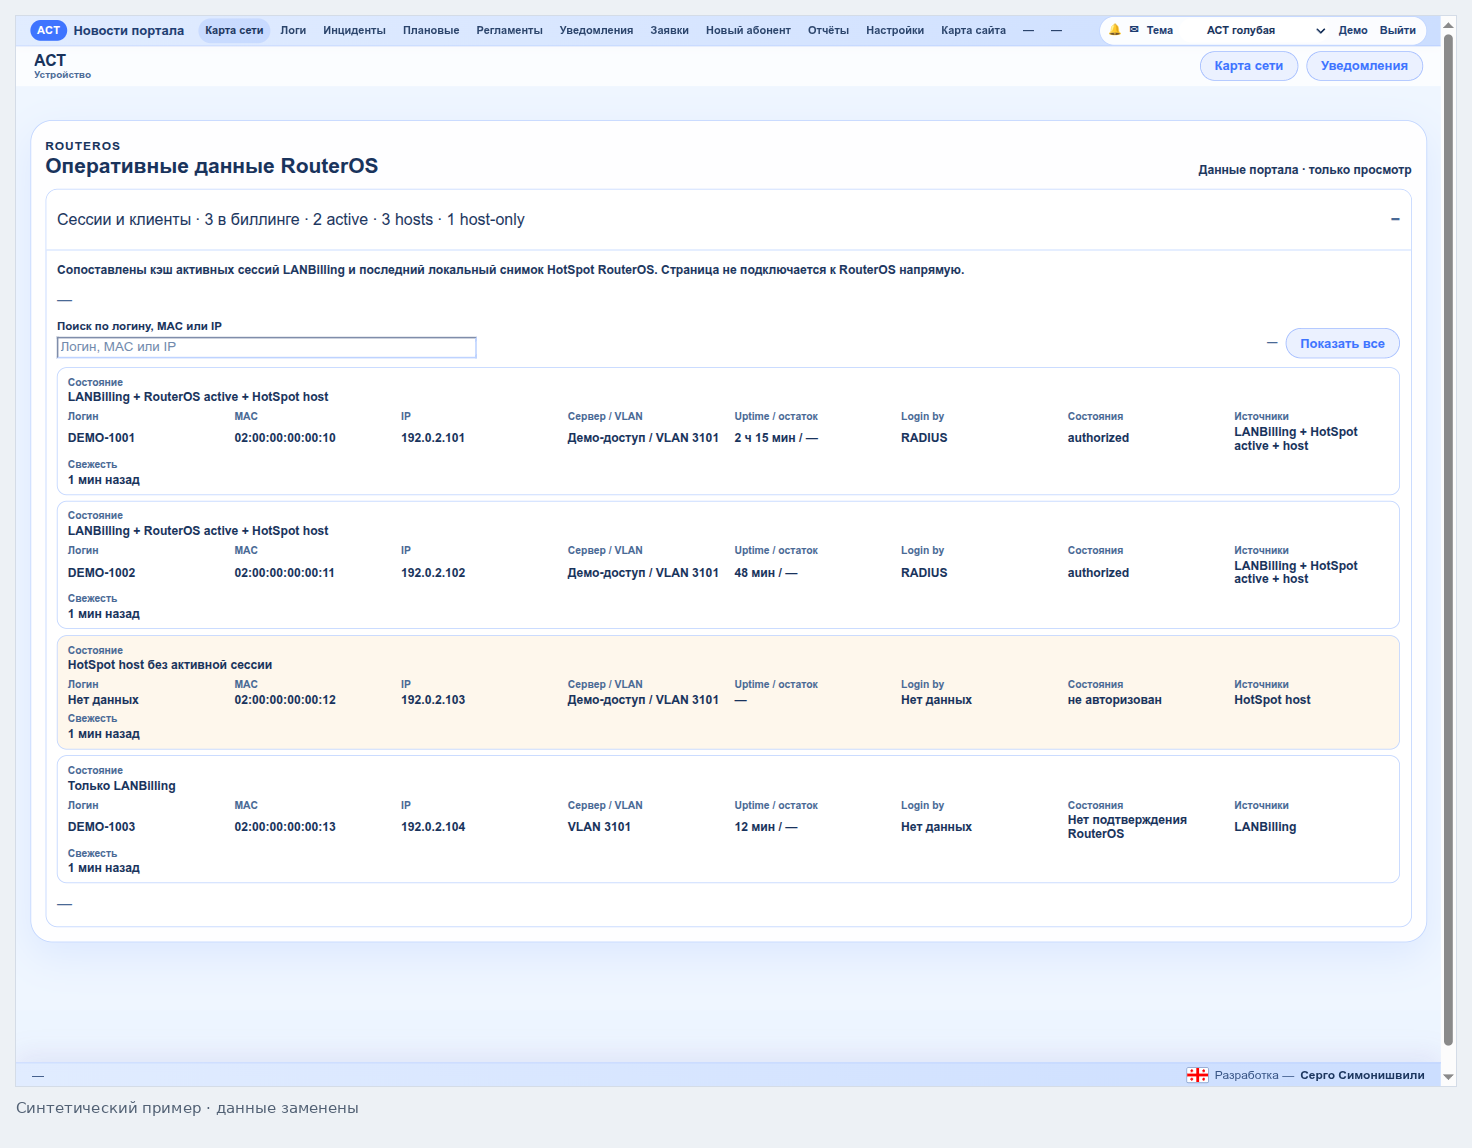
На экранах и схемах — демонстрационные данные и вымышленные обозначения. Они поясняют работу системы; это не снимки описанных сбоев и не реальная топология сети.
01 / Разбор
Поток лишних пакетов из одного сегмента мешал работе сети. Сначала нужно было защитить остальные подключения, затем продолжить диагностику.
Сетевой шторм приходил через выделенный Ethernet-порт и мешал управлять оборудованием. Простое повторное включение возвращало бы проблему в общую сеть.
Сравнили счётчики на проблемном порту, вышестоящем соединении и ядре сети. Определили, из какого сегмента идёт шторм. Найти конкретное устройство и причину внутри сегмента не удалось.
Порт отключили. Для коротких окон диагностики оставили нужный VLAN, ограничили трафик и список разрешённых устройств. До включения проверяли защиту и готовили аварийное отключение.
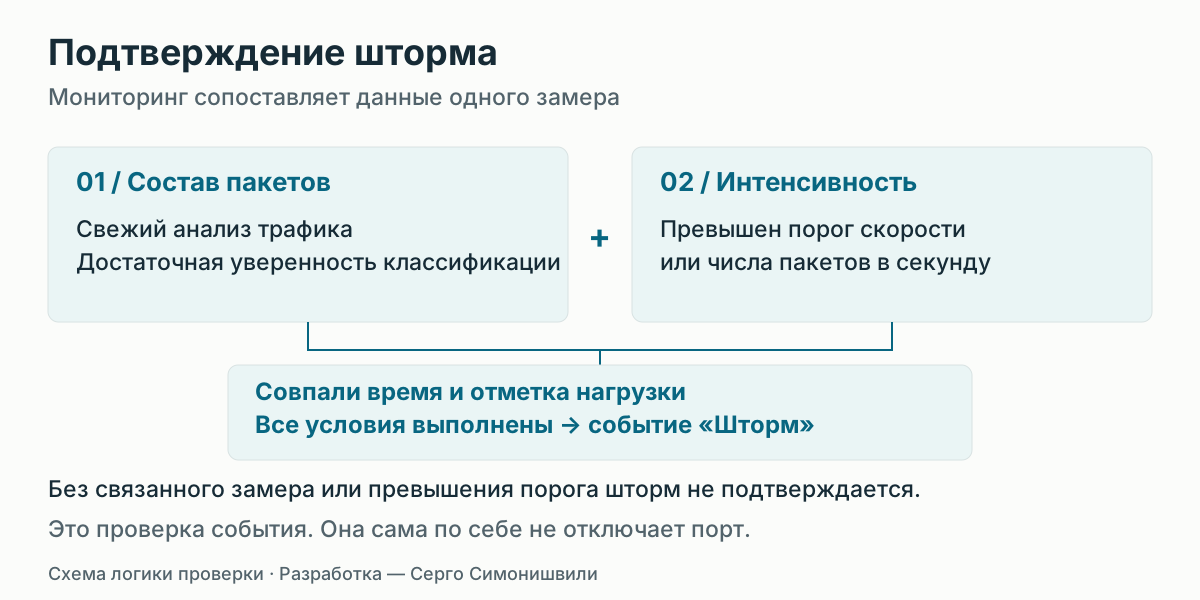
Мониторинг стал проверять не только состав трафика, но и его интенсивность. Эти данные сопоставляются при регистрации события — оператору не нужно каждый раз собирать их вручную, чтобы проверить подозрение на шторм.
Во время защищённых окон влияние на вышестоящую сеть не наблюдалось. Но изоляция не устраняет причину шторма или возможную петлю. Автоматическое повторное включение здесь не используется; проверка в мониторинге сама по себе порт не отключает.
02 / Разбор
Латинская P и русская Р выглядят почти одинаково. Ошибка в одной букве нарушила вход и учёт сессии.
Роутер отправлял логин с русскими буквами: например, РРP-900001 вместо PPP-900001. Система авторизации считала это другим именем и отказывала во входе.
После проверки услуги и сетевого пути сравнили сами символы логина. Добавили допустимый вариант имени, и вход заработал. Затем проверили второй сбой: сессия уже учитывалась в FreeRADIUS, но LANBilling искал её под основным логином.
В обмен данными с биллингом добавили приведение такого варианта к основному логину — при загрузке сессий и обновлении ограничения скорости. Исправление ограничили логинами формата PPP-, чтобы не менять произвольные имена.
Синхронизация сама сопоставляет эти варианты имени: каждый такой сеанс не нужно вручную искать под другим логином. Контрольный запуск подтвердил сессию в биллинге и нужное ограничение скорости.
03 / Разбор
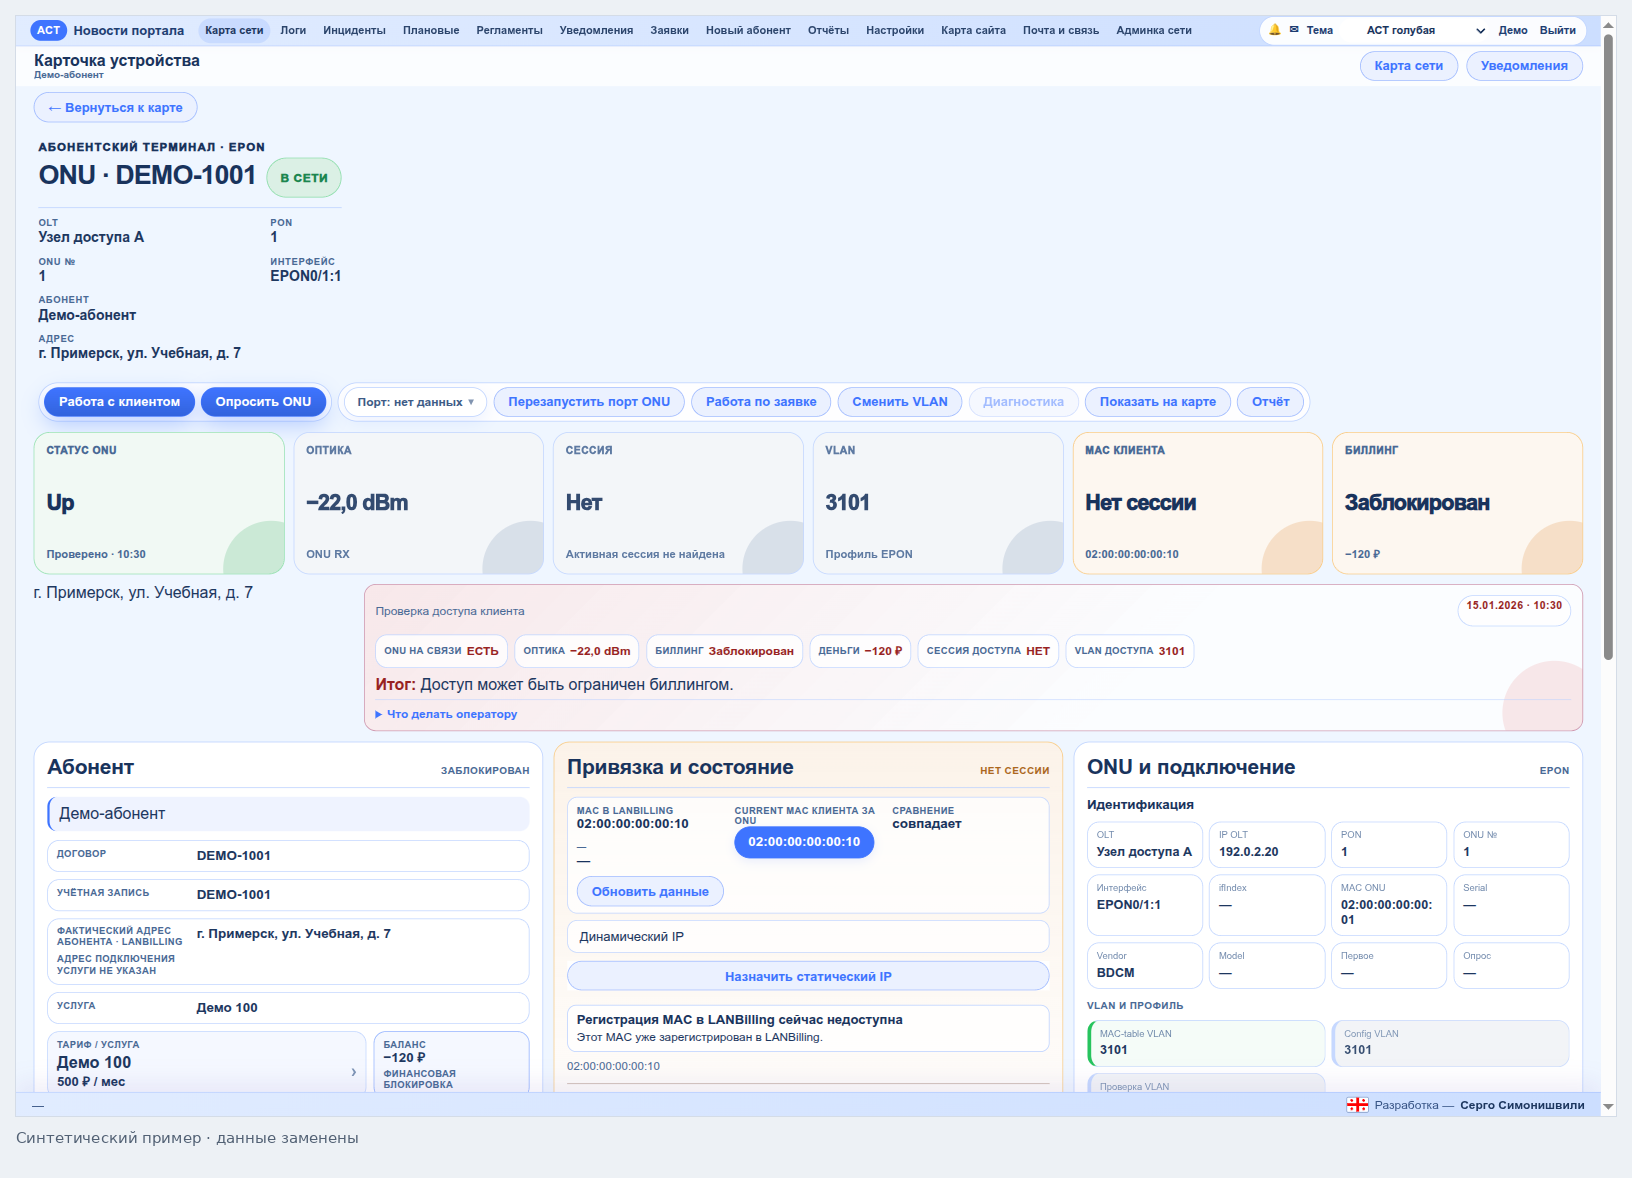
ONU — абонентский оптический терминал. После переноса волокна на другой порт часть таких устройств появилась на карте неверно, а записи и услуги перестали совпадать.
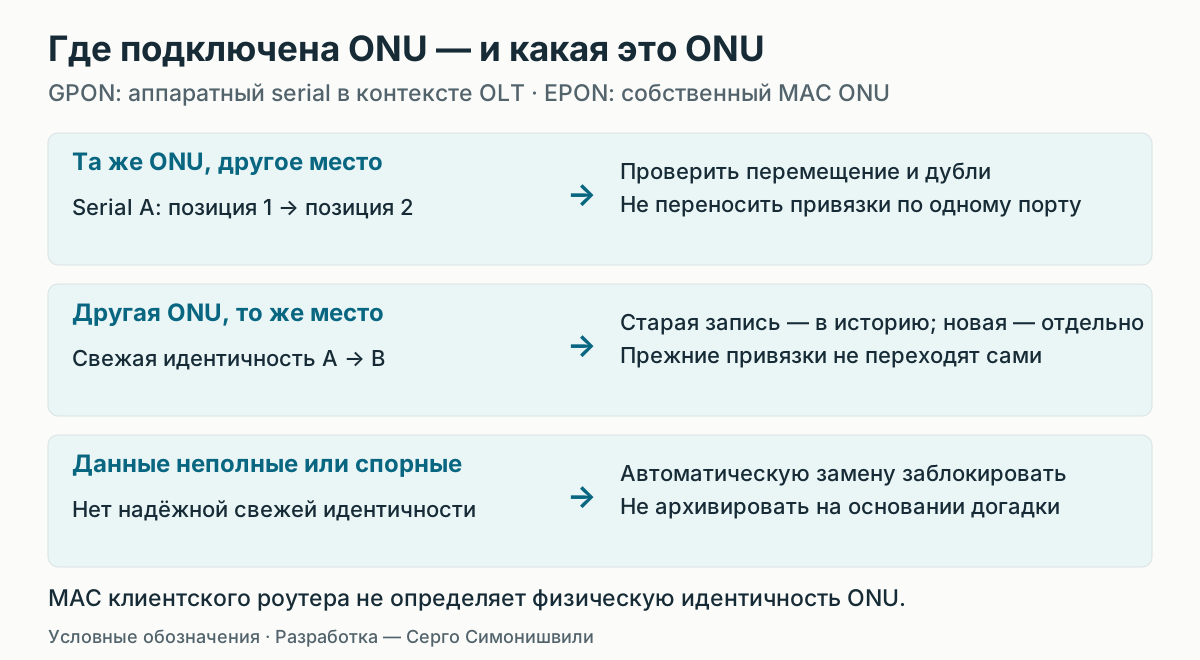
Система путала место подключения с самим устройством. Одна ONU может перейти на другой порт, а её прежнее место — занять другая. Из-за этого старые записи оставались видимыми, а новые наблюдения оказывались скрыты.
Сверили свежие сведения с оборудования: серийный номер для GPON и собственный MAC ONU для EPON. Так отличили перемещение прежнего терминала от установки другого. MAC роутера абонента за ONU для этого не подходит.
Восстановили профили услуг, затем согласовали записи, связи карты и привязки к биллингу. Добавили проверку, которая находит дубли, скрытые актуальные записи и ссылки на устаревшие. При подтверждённой замене старая запись остаётся в истории, а для новой ONU создаётся отдельная.
Повторяющиеся расхождения собираются в отчёт — их не нужно заново выискивать по разным карточкам. Подтверждённая замена обрабатывается при синхронизации с сохранением истории. Отчёт сам по себе не переносит все привязки и услуги.
Совпадения порта или имени недостаточно, чтобы признать ONU прежней или заменить её запись. Устаревшие и противоречивые сведения блокируют автоматическое действие. Услуга не переходит на другое устройство только потому, что оно заняло тот же порт.
04 / Разбор
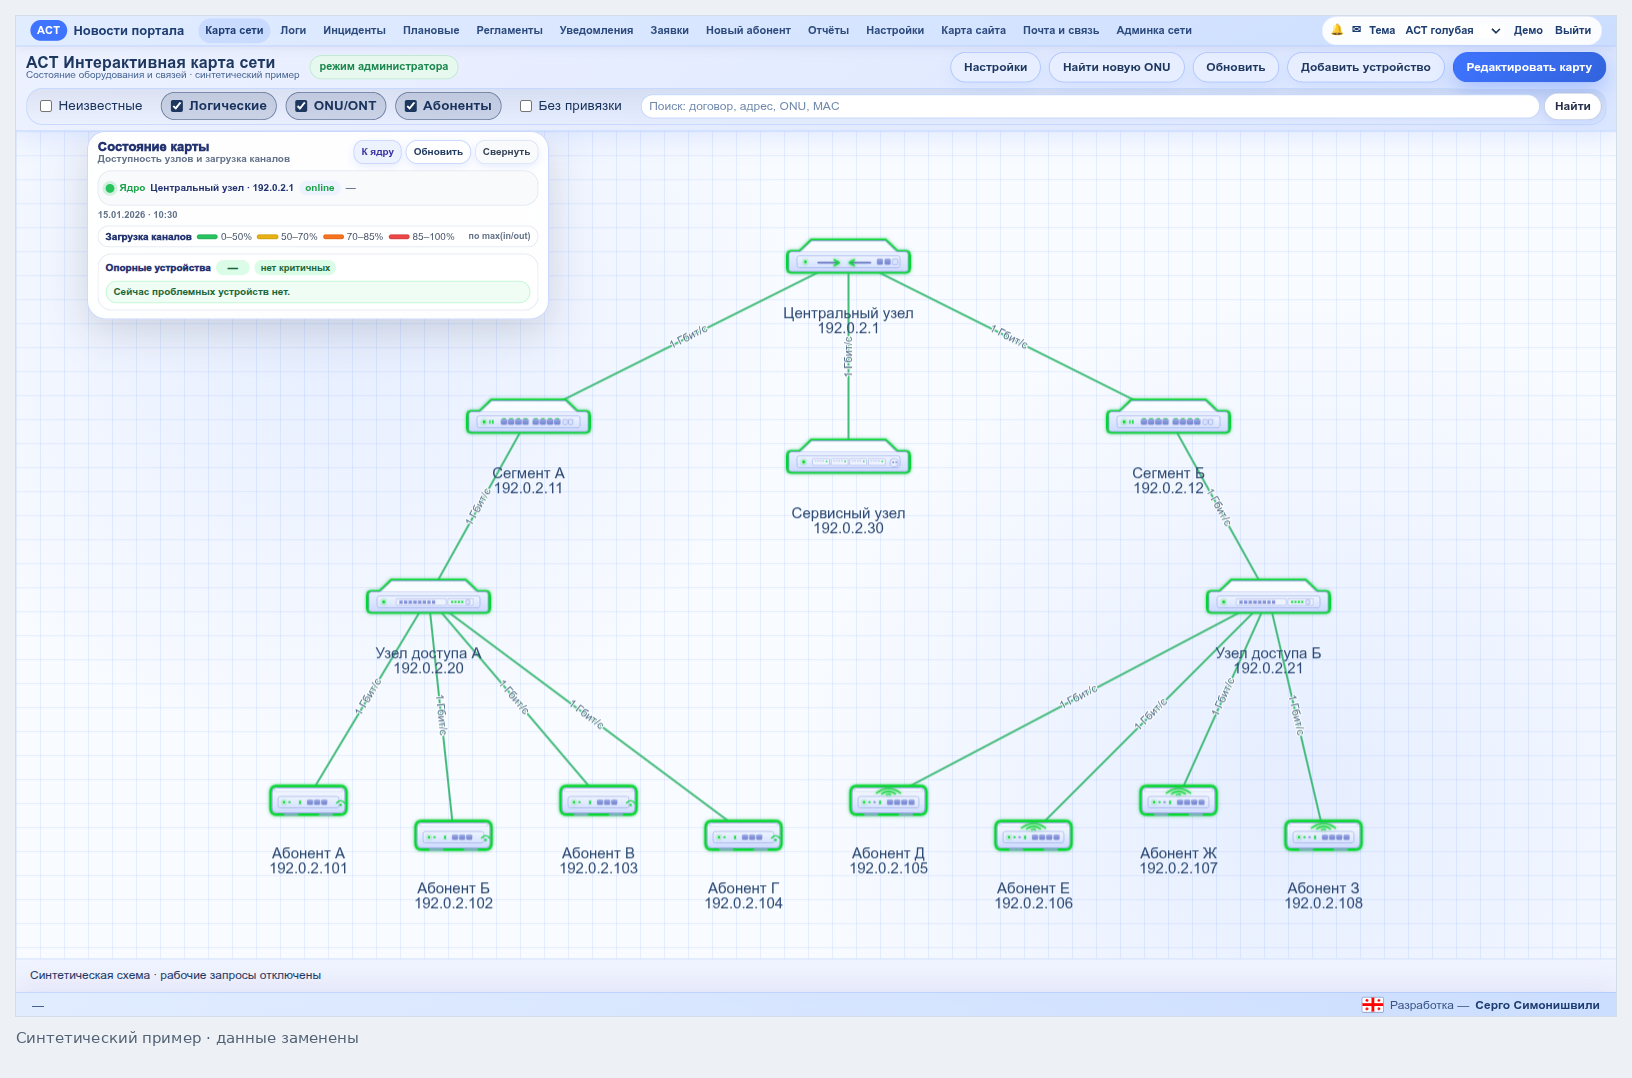
Автоматическое обнаружение находило одно устройство через разные интерфейсы и рисовало несколько узлов. Карта требовала повторной ручной уборки.
Протокол обнаружения соседей LLDP сообщал разные адреса интерфейсов одного устройства. На карте появлялись неполные записи, дубли узлов и лишние линии.
Сравнили источники обнаружения, имена, адреса и время наблюдений. Выяснили, какие записи относятся к одному устройству. Для объединения потребовали несколько согласующихся признаков: одной похожей модели или имени недостаточно.
В обновление карты добавили проверки дублей, устаревших наблюдений и связей без второго конца. Лишние автоматически найденные объекты скрываются, а их история сохраняется. Ручные и закреплённые связи защищены.
Проверки выполняются при обновлении карты, поэтому одни и те же автоматически найденные дубли не приходится разбирать и скрывать заново. Спорные случаи остаются для проверки человеком.
Для скрытия физической линии нужны свежие данные, которые показывают другого соседа на том же порту. Временное отсутствие ответа не означает, что кабель убрали. Устаревшие автоматические записи обрабатываются отдельно; ручные подтверждения из-за возраста не исчезают.
05 / Серверы
Портал помогает следить за сетью, но при собственном отказе не может отправить предупреждение. Поэтому проверку его доступности вынесли на отдельный сервер вне площадки АСТ.
Внешняя служба проверяет не только соединение, но и ожидаемый ответ приложения по HTTPS. После нескольких неудач подряд она отправляет уведомление в MAX и Telegram напрямую. Последний сохранённый список получателей находится на том же сервере: для отправки не нужно дожидаться ответа портала.
После восстановления приходит отдельное сообщение. Один затянувшийся отказ не создаёт одинаковые тревоги при каждой проверке. Это снимает необходимость постоянно открывать портал вручную и проверять, вернулся ли он в работу.
Служба принята в эксплуатацию 13 сентября 2026 года; тестовая доставка в оба канала подтверждена. Доступность каналов связи и самого внешнего сервера остаётся условием доставки.
Продолжение
Восстановить доступ — первый шаг. Затем важно понять причину и оставить после себя проверку, которая заметит похожую ситуацию раньше или не даст повторить опасное действие.
Синхронизация сессий, проверка записей ONU, уборка карты и внешняя проверка портала снимают часть повторяющейся работы. Их собственное состояние тоже нужно видеть: последний успешный запуск, свежесть данных и ошибку выполнения. Решение при недостаточных данных остаётся за человеком.